Gestion des risques dans une entreprise : de la cartographie au risque résiduel, la méthode pas à pas
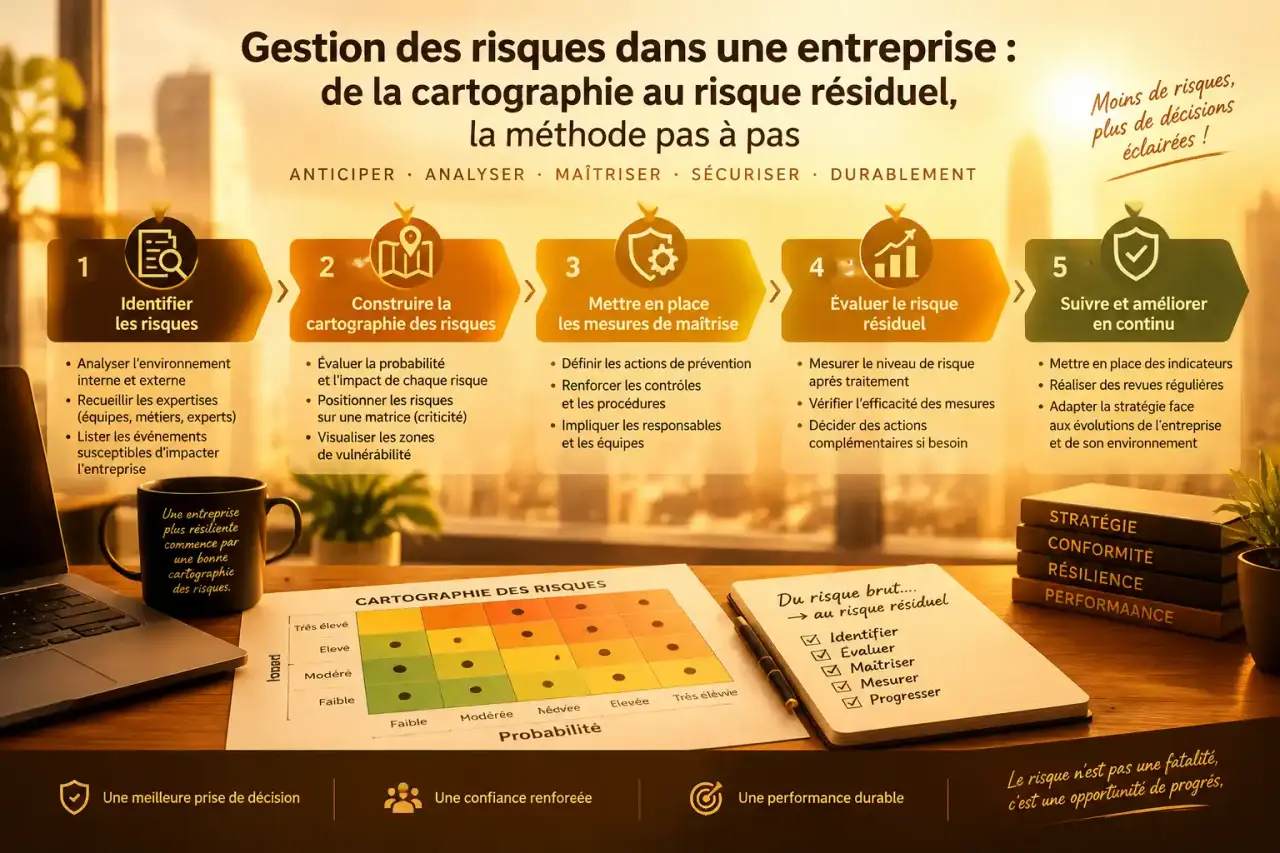
Une entreprise ne peut pas supprimer l'incertitude, mais elle peut décider de ce qu'elle accepte, de ce qu'elle évite et de ce qu'elle confie à un tiers. C'est exactement le rôle de la gestion des risques dans une entreprise : identifier ce qui peut compromettre les objectifs, mesurer son poids, puis agir en priorité là où cela compte. Voici une démarche concrète, des définitions utiles et des outils pour la mettre en place.
Ce que recouvre vraiment la gestion des risques
Une définition simple, rattachée à la stratégie
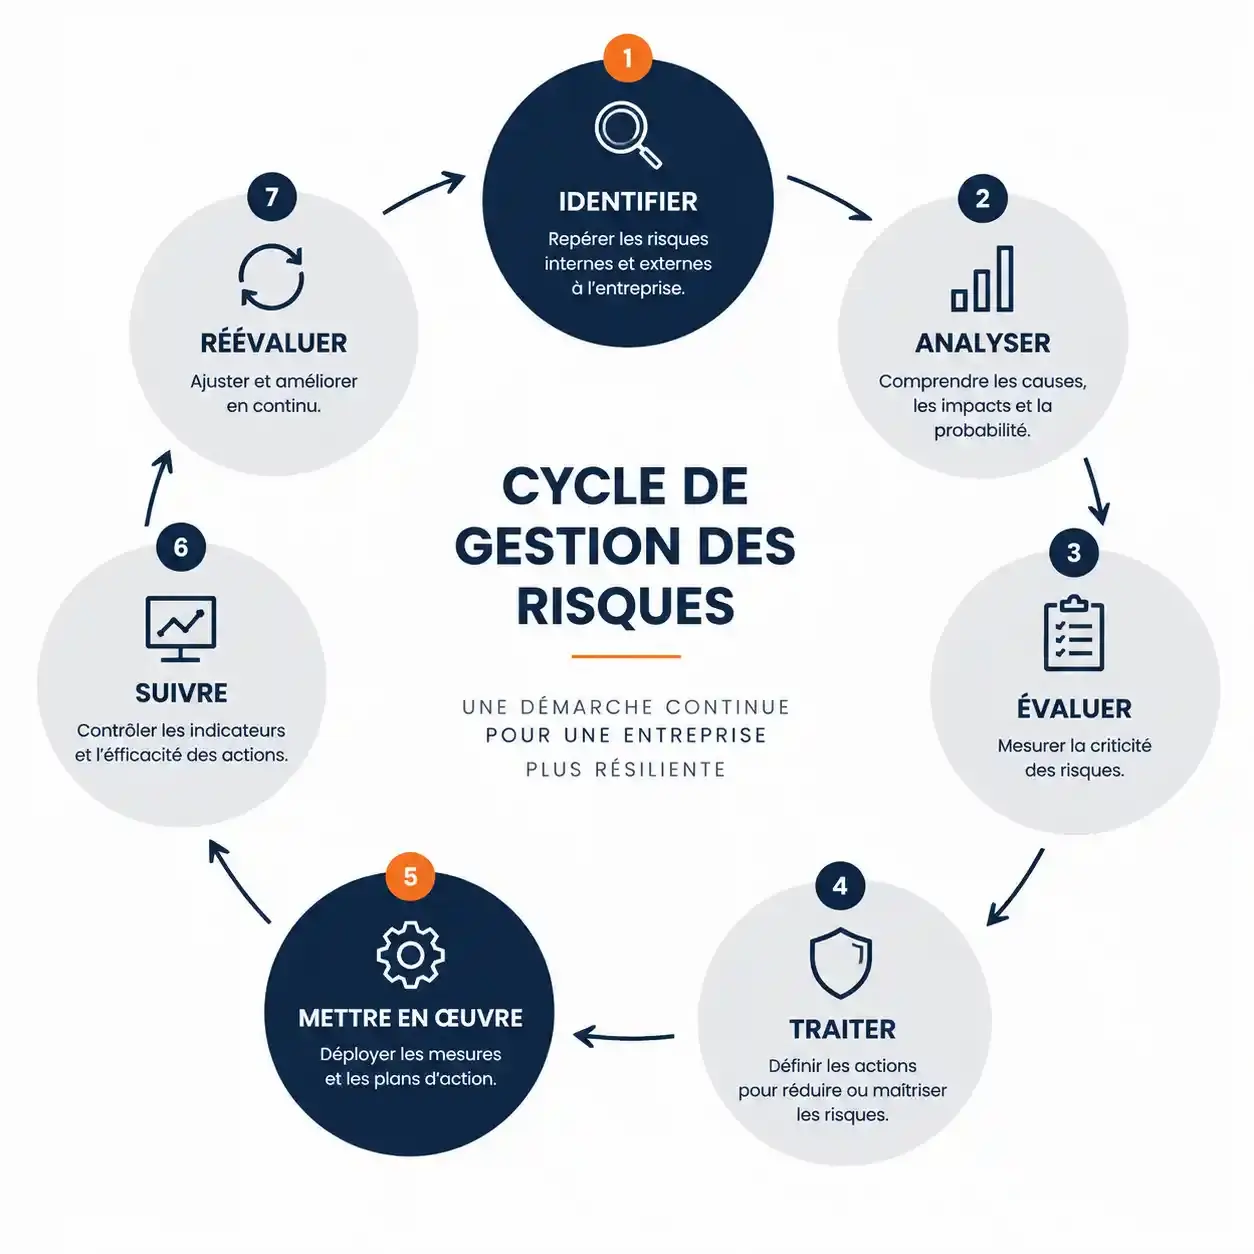
La gestion des risques, aussi appelée management des risques, est un processus continu d'identification, d'évaluation et de traitement des événements incertains susceptibles d'affecter l'organisation. Elle ne se limite pas à la prévention des accidents : elle nourrit la prise de décision, car un dirigeant qui connaît ses expositions arbitre mieux ses investissements, ses fournisseurs ou ses lancements de produits. Elle s'articule avec la gouvernance, la qualité, l'audit interne et la conformité, qui en sont des alliés plutôt que des doublons.
Risque, menace, incident : ne pas tout mélanger
Le risque est un événement possible, décrit par sa probabilité et son impact. La menace en est la source (une faille informatique, un fournisseur fragile), l'incident est le risque qui s'est réalisé. Cette distinction évite de remplir un registre de faits déjà survenus. Un risque peut aussi comporter une part d'opportunité : lancer un produit innovant expose à l'échec, mais ouvre aussi un marché.
Pourquoi s'y mettre
Les bénéfices sont concrets : moins de pertes financières, de ruptures de service et de sanctions, une meilleure résilience en cas de crise, une réputation protégée et des ressources allouées là où l'enjeu est réel. Anticiper coûte presque toujours moins cher que réparer.
Les grandes familles de risques à passer en revue
Pour ne rien oublier lors du recensement, mieux vaut partir d'une typologie. Chaque famille appelle des interlocuteurs différents.
- Financiers : pertes, défauts de paiement, fluctuations des taux d'intérêt et de change.
- Opérationnels : pannes d'équipements, erreurs humaines, retards de production, perturbations de la chaîne d'approvisionnement.
- Réglementaires et juridiques : non-conformité, litiges, pénalités fiscales, sanctions.
- Technologiques : cyberattaques, perte de données, interruptions de systèmes d'information.
- Environnementaux : accidents industriels, émissions et déchets toxiques.
- Réputationnels : atteintes à l'image après une crise ou un incident mal géré.
Ces familles ne vivent pas isolées. Une panne chez un sous-traitant critique est un risque opérationnel, mais elle peut devenir financière, puis réputationnelle si les clients ne sont plus livrés. Notez ces interdépendances dès le départ : elles expliquent pourquoi un risque jugé modéré peut en déclencher d'autres.
Les étapes de la démarche, de l'identification au suivi
1. Identifier collectivement
Réunissez les métiers, la direction, la qualité, la conformité et le responsable des systèmes d'information. Les ateliers de brainstorming, les audits internes, l'historique des incidents et les analyses SWOT ou PESTEL permettent de repérer les risques internes comme externes. Cherchez aussi les causes profondes : soigner un symptôme sans traiter l'origine garantit son retour.
ISO 31000 : les principes et lignes directrices du management du risque — Une présentation de la norme internationale ISO 31000, qui définit un cadre de référence pour identifier, évaluer et maîtriser les risques dans tout type d'organisation.
2. Analyser et évaluer
Chaque risque reçoit une cotation de probabilité et d'impact, financier, réglementaire ou réputationnel. Deux approches coexistent : l'analyse qualitative (niveaux faible, modéré, élevé), rapide et accessible, et l'analyse quantitative (scénarios, simulations, montants), plus précise mais plus exigeante en données. Beaucoup d'organisations commencent en qualitatif, puis chiffrent seulement les risques majeurs.
3. Traiter, mettre en œuvre, suivre
Le traitement s'appuie sur les quatre stratégies dites 4T, détaillées plus bas. Le plan d'action doit nommer un responsable (risk owner), une échéance, des moyens et un indicateur. Enfin, le suivi passe par des revues périodiques, annuelles ou semestrielles selon l'exposition, et par une réévaluation à chaque changement : acquisition, nouveau produit, incident majeur, évolution réglementaire.
Prioriser : criticité, risque inhérent et risque résiduel
Calculer la criticité avec une matrice
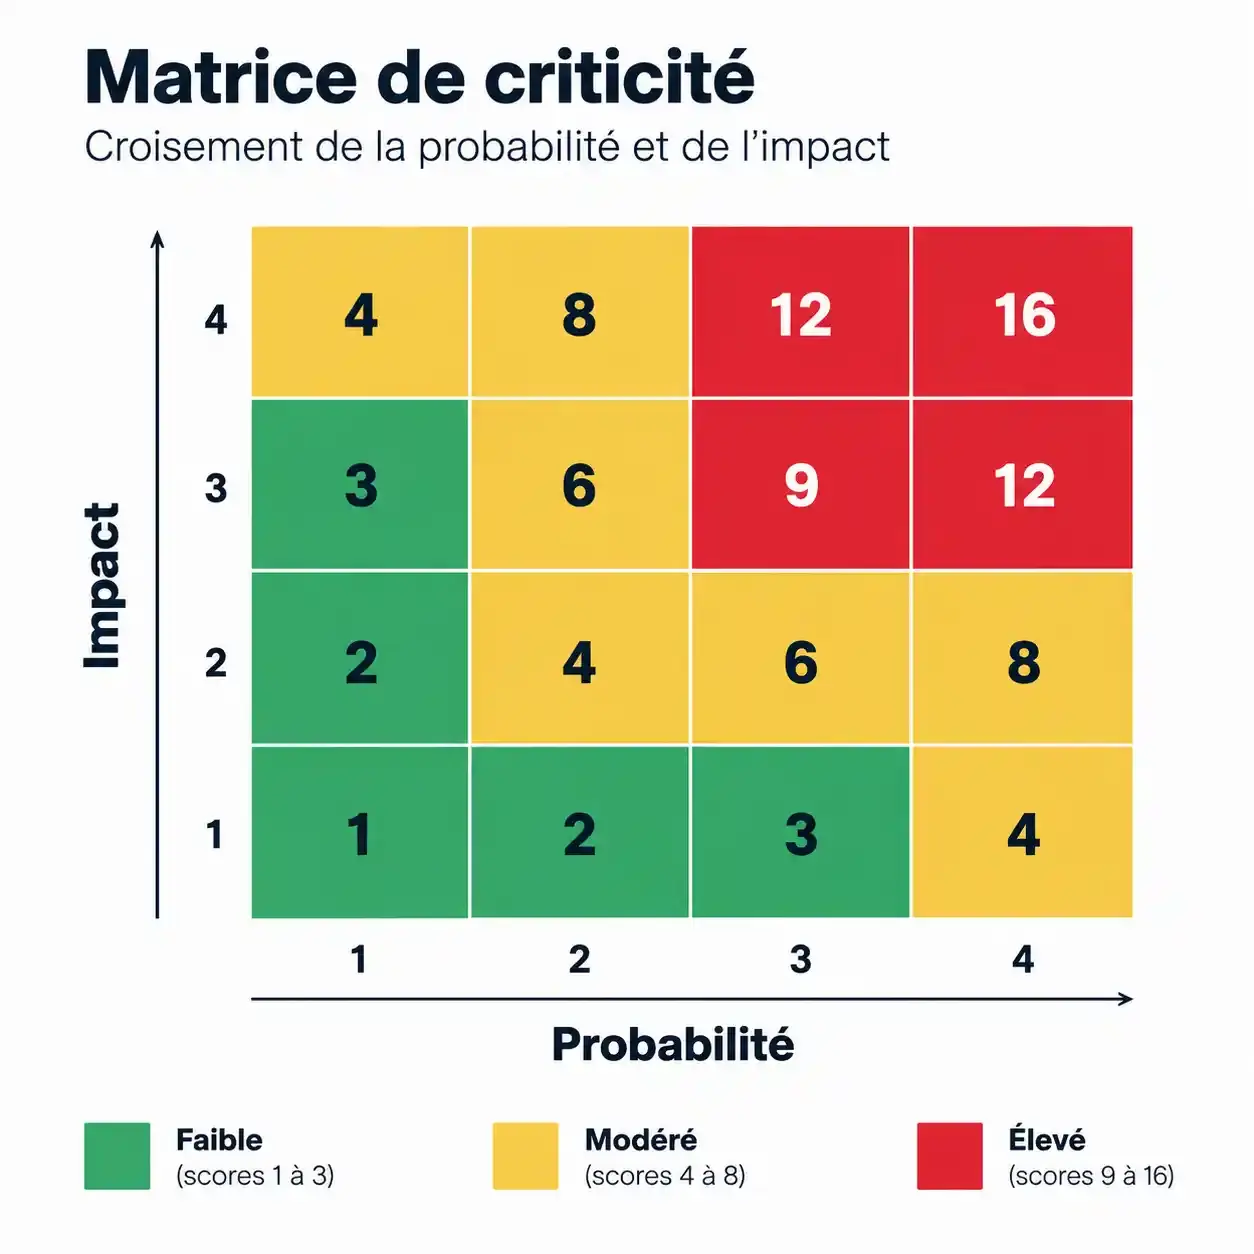
La criticité résulte du croisement entre probabilité et impact. Une échelle simple de 1 à 4 sur chaque axe suffit : le score est le produit des deux notes. Exemple d'exploitation :
| Score (P × I) | Niveau | Réaction attendue |
|---|---|---|
| 1 à 3 | Faible | Surveillance courante |
| 4 à 8 | Modéré | Action planifiée, suivi par le responsable |
| 9 à 16 | Élevé | Plan de traitement immédiat, remontée à la direction |
Ces seuils sont un exemple : à vous de les adapter à la taille de votre structure et à ce que vous pouvez supporter.
Du risque inhérent au risque résiduel
Le risque inhérent est celui qui existe avant toute mesure. Les contrôles en place (procédures, sauvegardes, doubles validations) le font baisser ; ce qui reste est le risque résiduel. C'est lui que l'on compare à l'appétence au risque, c'est-à-dire le niveau que la direction accepte de porter pour atteindre ses objectifs. Si le résiduel dépasse ce seuil, il faut traiter davantage. Soyez attentif à un piège : un contrôle jamais testé ne vaut rien. Une sauvegarde qu'on n'a jamais restaurée est une hypothèse, pas une protection.
Un tamis plutôt qu'une liste
Un registre qui contient cinquante risques rend la lecture impossible, comme un sol de chantier où tout se mélange. Pensez à la matrice comme à un tamis à mailles successives : la première maille retient les risques critiques, qui montent au comité de direction ; la deuxième garde ceux qui relèvent d'un responsable de service ; ce qui passe à travers est simplement surveillé. Ce filtrage évite la saturation et rend visible l'ordre dans lequel mobiliser le temps et le budget. Il invite aussi à revisiter régulièrement les mailles : après un incident, un risque jugé fin peut se retrouver bloqué dans la première.
Traiter, piloter et ancrer la démarche dans la durée
Les quatre réponses possibles
- Éviter : renoncer à l'activité qui génère le risque.
- Réduire : agir sur la probabilité (prévention) ou sur l'impact (protection, plan de contingence, plan de continuité d'activité).
- Transférer : recourir à une assurance ou à un contrat. Cela déplace surtout les conséquences financières, sans supprimer la responsabilité de l'entreprise.
- Accepter : décision éclairée, documentée, lorsque le risque résiduel est sous le seuil ou que le coût du traitement dépasse le bénéfice.
Outils, indicateurs et gouvernance
Un registre des risques, une cartographie et un tableau de bord suffisent pour démarrer. Les indicateurs clés de risque (KRI) alertent avant l'incident : taux de pannes, délais de correction, nombre d'écarts d'audit. Les logiciels de gestion des risques facilitent la collecte, la collaboration et le reporting, mais ne remplacent pas la réflexion préalable. Côté responsabilités, la direction fixe l'appétence, le risk manager coordonne, chaque responsable de processus porte ses risques et l'audit interne vérifie le dispositif.
Référentiels et culture du risque
La norme ISO 31000 fournit des principes et un cadre de management des risques adaptables à toute organisation, tandis que des textes comme le RGPD ou l'AI Act imposent des obligations propres selon l'activité. Des méthodes sectorielles complètent l'ensemble : AMDEC pour les défaillances, HACCP pour la sécurité alimentaire, EBIOS pour les systèmes d'information. Reste le facteur décisif : la culture du risque. Elle naît lorsque la direction donne l'exemple, que les collaborateurs peuvent signaler un problème sans crainte et que la formation leur donne un vocabulaire commun.
Checklist pour démarrer dès ce mois-ci
- Désigner un sponsor à la direction et un coordinateur.
- Organiser un atelier d'identification avec les principaux métiers.
- Coter probabilité et impact sur une échelle simple.
- Placer chaque risque dans la matrice et retenir les plus critiques.
- Évaluer les contrôles existants et estimer le risque résiduel.
- Choisir la réponse (éviter, réduire, transférer, accepter) et nommer un responsable.
- Fixer des indicateurs et une date de revue.
Commencez petit, sur un périmètre limité, puis étendez. Un dispositif modeste mais vivant vaut mieux qu'une cartographie parfaite oubliée dans un classeur.